Qué preguntar antes de dar tu API key a cualquier herramienta P2P
En este artículo 5 apartados
Dar tu API key es tan seguro como la herramienta que la recibe y los permisos que le das. No hay una respuesta general de sí o no. Lo que sí hay es una regla clara de Bybit: si autorizas a un tercero, lo que haga con tu key sigue siendo responsabilidad tuya. Por eso la pregunta útil no es «¿es seguro?», sino «¿qué puede hacer esta herramienta con mi key, y cómo lo compruebo antes?».
Aquí tienes lo que dicen los términos de Bybit, qué puede hacer alguien con tu key según sus permisos y las diez preguntas que yo haría a cualquier herramienta antes de conectarla. Si quieres el contexto completo de lo que permite la API, está en la guía de la API P2P de Bybit.
Qué dice Bybit sobre dar tu API key
Antes, dos términos que usan esos textos. Una API key es la llave que creas en Bybit para que un programa actúe en tu cuenta sin tu contraseña. Un cliente de API es ese programa: la herramienta que usa tu key para dar instrucciones a Bybit.
Los términos y condiciones de la API de Bybit («API Terms and Conditions»), actualizados el 16 de enero de 2026 y consultados el 14 de octubre de 2026, son muy directos. Están en inglés; estas son sus ideas clave, en traducción propia:
- Operar por API aumenta el riesgo para la seguridad de tu cuenta, y puede comprometer tus credenciales y causar la pérdida de tus fondos (cláusula 2.1).
- La herramienta actúa en tu nombre. Al usar un cliente de API, lo autorizas a dar instrucciones a Bybit por ti, y debes asegurarte de que es seguro (cláusula 2.4).
- Dar la key es como dar tu acceso. «Dar tu API key es similar a dar tus credenciales de acceso»: el tercero tendrá acceso a los datos de tu cuenta y podrá dar instrucciones en tu nombre. Bybit pide «extrema precaución» al comprobar su credibilidad (cláusula 2.5).
- La responsabilidad sigue siendo tuya. Respondes de los actos u omisiones de cualquier tercero o cliente de API que hayas autorizado (cláusula 4.2).
Dicho de otro modo: Bybit pone la API a tu disposición, pero la elección de a quién das la key, y sus consecuencias, son tuyas.
Qué puede hacer alguien con tu key
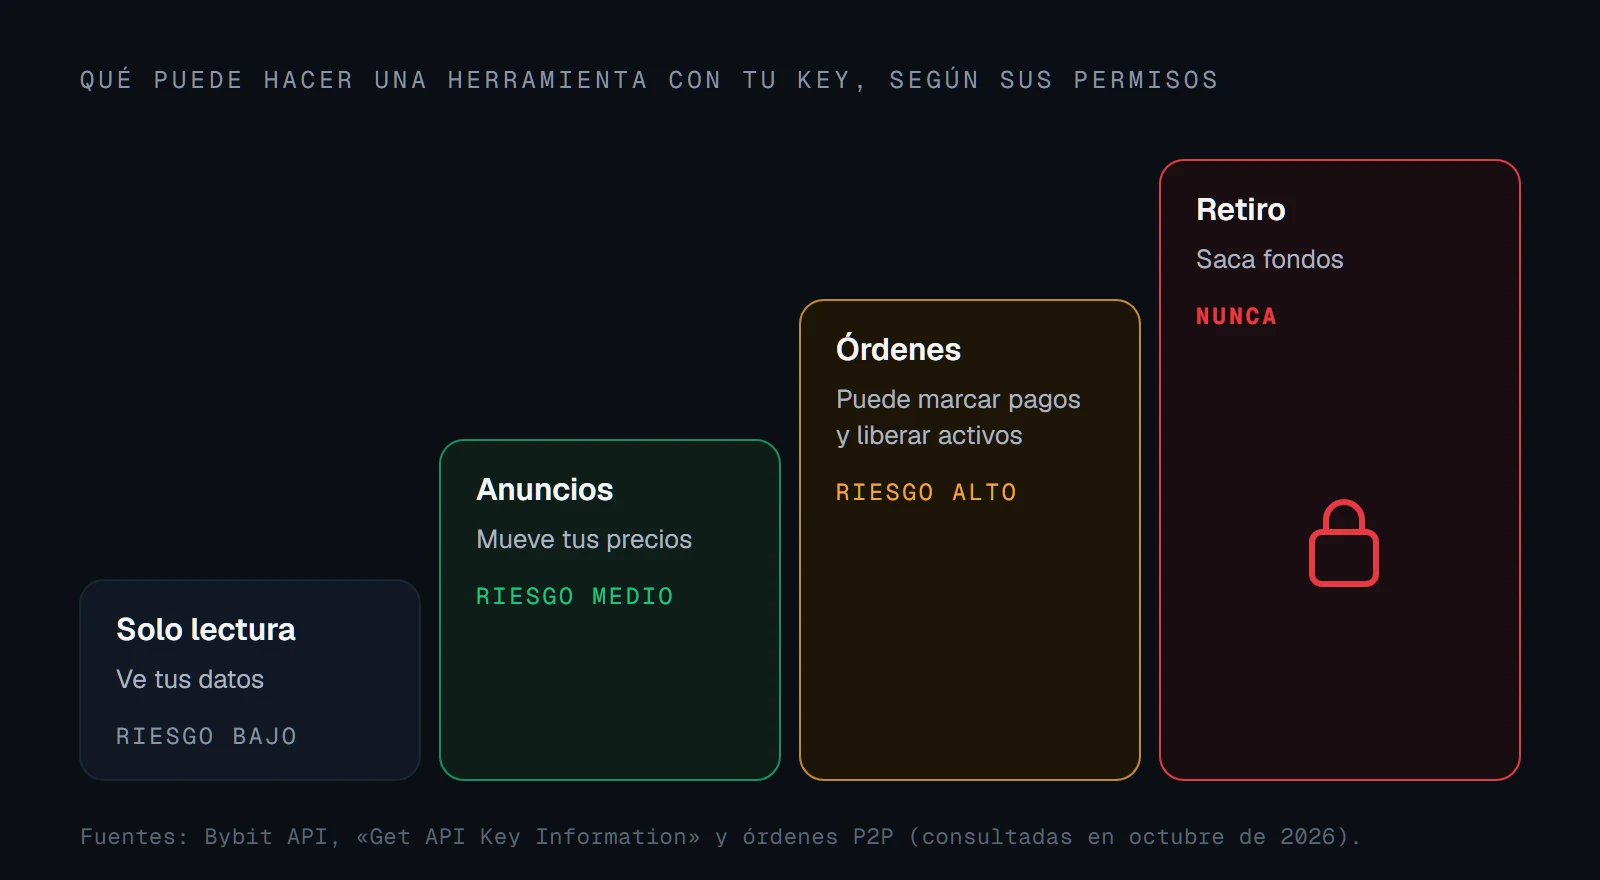
Depende de los permisos que actives. Cada escalón añade poder, y riesgo:
| Permiso | Qué puede hacer la herramienta | Riesgo |
|---|---|---|
| Solo lectura | Ver tus anuncios, tus órdenes y tus datos | Bajo: expone información, no mueve nada |
| Anuncios (lectura y escritura) | Crear y editar anuncios, mover precios | Medio: un error mueve tu precio |
| Órdenes (lectura y escritura) | Gestionar órdenes; entre sus funciones están marcar como pagada y liberar activos | Alto: llega a tu cripto en una orden |
| Retiro | Sacar fondos de tu cuenta | Inaceptable: nunca hace falta |
Los nombres de cada permiso y lo que cubren los detallo en permisos de la API key de Bybit para P2P. Las funciones de órdenes salen de la sección de órdenes de la documentación P2P de Bybit.
 (abrir la imagen a tamaño completo en una pestaña nueva)
Las 10 preguntas antes de dar tu key
Para cada una, la respuesta que buscas y la señal de alarma.
1. ¿Funciona por la API oficial de Bybit?
Buscas: que lo diga con claridad y te pida una API key creada por ti. Alarma: que no lo explique, o que funcione desde tu navegador o tu sesión. Los términos generales de Bybit prohíben los robots que raspan su web; lo explico en si está permitido usar un bot P2P en Bybit.
2. ¿Qué permisos exactos pide, y para qué cada uno?
Buscas: una lista concreta y su motivo, por ejemplo «anuncios, para mover tu precio». Alarma: «actívalos todos» o permisos de trading que nada tienen que ver con el P2P.
3. ¿Pide el permiso de retiro?
Buscas: un no rotundo. Alarma: cualquier otra respuesta. Ninguna herramienta de precios necesita retirar fondos.
4. ¿Marca pagos como recibidos o libera cripto por ti?
Buscas: que no lo haga, o que te lo diga por escrito y te deje desactivarlo. Alarma: que la liberación automática sea la función estrella. Confirmar cada pago en tu banco es tu última defensa frente a un pago de un tercero.
5. ¿Te pide la contraseña, el código 2FA o el correo de Bybit?
Buscas: que no. Una herramienta por API no los necesita. Alarma: que te los pida, por el motivo que sea.
6. ¿Cómo guarda tu key y tu secret?
Buscas: que estén cifrados, que nunca se vuelvan a mostrar y que solo los use su sistema. Alarma: que te pida la key por chat, correo o mensajería, o que no sepa explicarlo.
7. ¿Desde qué IP se conecta, y puedes vincular la key?
Buscas: que te dé sus direcciones para vincularlas a la key. Vincular una IP significa indicar a Bybit desde qué direcciones de internet se puede usar la key; desde cualquier otra, no funciona. Alarma: que no lo sepa. Si no vinculas IP, recuerda que la key caduca a los 90 días, según la FAQ de la API de Bybit.
8. ¿Comprueba los permisos de tu key y te avisa?
Buscas: que lea los permisos al conectar y te avise si sobra alguno, sobre todo el de retiro. Alarma: que acepte cualquier key sin mirar.
9. ¿Respeta los límites de Bybit y tus límites?
Buscas: que respete los 10 cambios cada 5 minutos por anuncio, que tenga un suelo de margen y que puedas pausarla al momento. Cómo se reparten los cambios, en el límite de 10 cambios cada 5 minutos. Alarma: que no tenga pausa ni suelo, o que presuma de mover el precio «sin límites».
10. ¿Quién está detrás y qué te promete?
Buscas: una persona o empresa identificable, con condiciones claras y una forma de contacto. Alarma: promesas de ganancias, de «riesgo cero» o de «nunca te banearán». Nadie puede prometer eso.
Si algo va mal
Si dudas de una herramienta, no esperes a confirmarlo:
- Borra la key desde la web de Bybit, en «Gestión de API», con el botón de eliminar (Cómo eliminar tu clave de API (se abre en una pestaña nueva), actualizado el 25 de noviembre de 2025). La herramienta pierde el acceso en ese momento.
- Revisa tus anuncios y tus órdenes por si hubo cambios que no reconoces.
- Repasa la lista de keys en «Gestión de API» y borra las que no sepas para qué sirven.
Si vas a crear una key nueva, hazlo con lo mínimo, como explico en la guía que enlacé al principio.
Soy el fundador de P2P4YOU, así que tenlo en cuenta al leer esto. Así responde la herramienta a estas preguntas: funciona solo por la API oficial de Bybit y pide una key solo con permisos P2P y sin retiro, y lo comprueba al conectarla. La key se guarda cifrada, nunca se vuelve a mostrar y la anulas desde Bybit cuando quieras. No libera cripto ni marca pagos como recibidos. Respeta el límite de cambios, nunca cruza tu suelo de margen y tiene pausa real. Los detalles, en su sección de seguridad. Si encaja con lo que buscas, puedes probar P2P4YOU 7 días.
Preguntas frecuentes
¿Es seguro dar mi API key de Bybit?
Depende de los permisos y de quién la recibe. Ninguna key tiene riesgo cero. Con lo mínimo, sin retiro, vinculada a una IP si puedes y a una herramienta que responda bien a las diez preguntas, el riesgo baja mucho.
¿Pueden vaciar mi cuenta con una key sin permiso de retiro?
Retirar fondos, no. Pero con permisos de órdenes, una herramienta llega a funciones como liberar activos en una orden. Por eso el permiso de órdenes solo se da si hace falta y a quien te garantiza que no libera.
¿Bybit me devuelve el dinero si una herramienta falla?
Sus términos dicen que respondes de los actos de cualquier tercero o cliente de API que autorices. No cuentes con que Bybit cubra el error de una herramienta.
¿Cómo revoco el acceso a una herramienta?
Borrando la key desde la web de Bybit, en «Gestión de API». La herramienta deja de poder usarla en ese momento.
Sigue leyendo
 Seguridad P2P · 20 minPagos de terceros en P2P cripto: qué hacer como comerciantepor qué no conviene delegar la liberación.
 Seguridad P2P · 10 minEstafas P2P más comunes en 2026, vistas desde el lado del anunciantelos engaños que ve un anunciante y cómo detectarlos.
 Automatización y API · 8 minCómo mantener tu anuncio en el primer puesto de Bybit P2P sin vivir pegado al teléfonoqué debería hacer una buena herramienta con tu precio.
Fuentes oficiales
Consultadas el 14 de octubre de 2026
- Bybit, API Terms and Conditions (se abre en una pestaña nueva) (act. 16-ene-2026).
- Bybit, Cómo eliminar tu clave de API (se abre en una pestaña nueva) (act. 25-nov-2025).
- Bybit API, Órdenes P2P (se abre en una pestaña nueva) (sin fecha publicada).
- Bybit API, FAQ (se abre en una pestaña nueva) (sin fecha publicada).
Revisión editorial: datos comprobados contra las fuentes oficiales de Bybit el 13 de octubre de 2026. Si una política cambia, actualizamos el artículo y su fecha.
Sobre el autor
Sergio Vergara es el fundador de P2P4YOU. Opera como anunciante P2P en Bybit, donde llegó a ser anunciante verificado (VA) de nivel Bronce y suma más de 1.000 valoraciones positivas. Viene del diseño web: durante años creó sitios para clientes. Hoy diseña con inteligencia artificial el software que automatiza su propia operativa P2P.